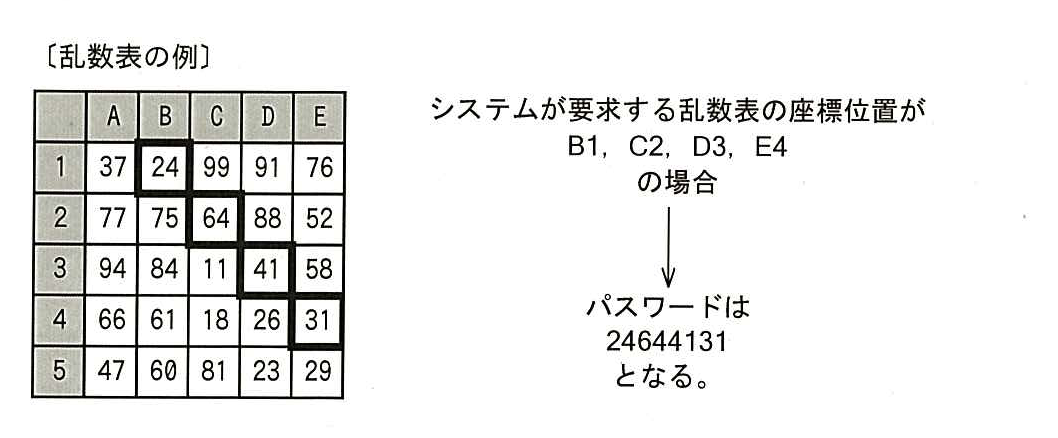
次の認証方式の特徴に関する記述として,適切なものはどれか。 ・利用者にはあらかじめ乱数表が渡されている。 ・乱数表に印刷された数字は利用者ごとに異なる。 ・システムが要求する乱数表の座標位置に記載された数字をパスワードとして入力する。(座標位置は毎回異なる。) ・正しいパスワードの入力が確認できた場合に認証が成功する。 〔乱数表の例〕
| A | B | C | D | E | |
| 1 | 37 | 24 | 99 | 91 | 76 |
| 2 | 77 | 75 | 64 | 88 | 52 |
| 3 | 94 | 84 | 11 | 41 | 58 |
| 4 | 66 | 61 | 18 | 26 | 31 |
| 5 | 47 | 60 | 81 | 23 | 29 |
システムが要求する乱数表の座標位置がB1,C2,D3,E4の場合,パスワードは24644131となる。
- アシステムが要求する乱数表の座標位置が同じでも,パスワードは毎回異なる。
- イ知識による認証の一種である。
- ウ盗聴したパスワード利用による,なりすましの防止に有効である。
- エ乱数表を他人に渡しても安全である。
正解と解説を見る
正解
ウ 盗聴したパスワード利用による,なりすましの防止に有効である。
正解は「盗聴したパスワード利用による,なりすましの防止に有効である」である。乱数表認証では,システムが指定する座標位置が毎回変わるため,一度使用したパスワードを盗聴されても,次回は異なる座標が要求されて別の数字列が必要になり,再利用による不正ログインを防げる。したがって「座標位置が同じでも毎回異なる」という記述は誤りで,同じ座標を指定されれば同じ数字が読み取られ,毎回パスワードは同一になる。また,この方式は本人しか持たない乱数表という物を用いる認証であり,記憶だけに頼る知識認証ではなく所有物による認証に分類されるため,「知識による認証の一種」という記述も誤りである。さらに,乱数表自体を他人に渡せばその人物になりすまして不正ログインが可能になるため,「他人に渡しても安全」というのも誤りである。